
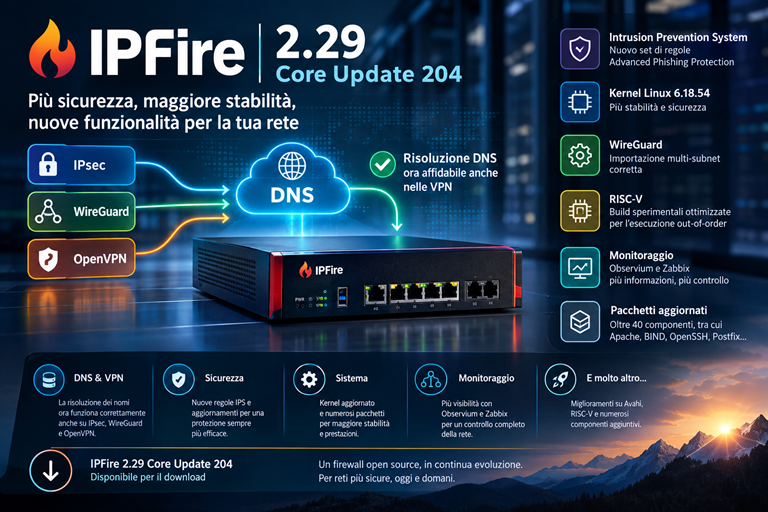
 Il nuovo aggiornamento di IPFire corregge un problema nella risoluzione DNS attraverso le VPN, aggiorna componenti fondamentali del sistema e introduce miglioramenti alla sicurezza e al monitoraggio della rete.
La sicurezza di un'infrastruttura IT non dipende soltanto dalla capacità di bloccare le minacce, ma anche dall'affidabilità dei servizi che ne garantiscono il funzionamento quotidiano.
Con IPFire 2.29 – Core Update 204, disponibile per il download, il team di sviluppo introduce una serie di interventi che interessano il resolver DNS, il kernel Linux, il sistema di prevenzione delle intrusioni e diversi componenti software.
Un aggiornamento di manutenzione che consolida la piattaforma e prepara il terreno per le prossime evoluzioni del progetto.
Knot Resolver: risolto il problema DNS con le VPN
La novità più importante riguarda Knot Resolver, introdotto nella precedente versione di IPFire in sostituzione di Unbound.
La migrazione aveva portato miglioramenti nella velocità di risoluzione DNS e risolto alcuni problemi storici. Tuttavia, era emersa una regressione: i client collegati tramite IPsec, WireGuard e OpenVPN non riuscivano a risolvere correttamente i nomi perché il resolver utilizzava un indirizzo IP sorgente errato nelle risposte.
Il problema poteva compromettere l'accesso ai servizi interni anche in presenza di un tunnel VPN regolarmente attivo.
Core Update 204 risolve questa anomalia attraverso modifiche sostanziali al livello I/O di Knot Resolver, sviluppate anche con un contributo al progetto upstream.
Per gli amministratori di rete, si tratta di una correzione importante: il DNS è un servizio trasversale da cui dipendono applicazioni, sistemi di autenticazione e numerosi servizi aziendali. Una sua gestione affidabile è essenziale soprattutto negli ambienti distribuiti e negli scenari di accesso remoto.
Kernel Linux 6.18.54 e sicurezza del sistema
L'aggiornamento introduce una nuova base kernel, Linux 6.18.54, che integra correzioni dei manutentori del progetto originale per migliorare stabilità e sicurezza.
Mantenere aggiornato il kernel è fondamentale per un firewall, perché questo componente gestisce le risorse hardware, le interfacce di rete e numerose operazioni essenziali al funzionamento del sistema.
La release amplia inoltre le possibilità dell'Intrusion Prevention System (IPS) con l'introduzione del set di regole Advanced Phishing Protection, sviluppato da Julio Lira e disponibile su GitHub:
https://github.com/julioliraup/Antiphishing
L'integrazione offre un'ulteriore opzione per rafforzare il rilevamento delle minacce.
Come sempre, le regole devono essere valutate in relazione al contesto operativo e mantenute aggiornate per limitare i falsi positivi.
WireGuard e RISC-V: miglioramenti alla compatibilità
Core Update 204 risolve anche un problema nell'importazione delle configurazioni WireGuard contenenti più sottoreti separate da spazi, documentato nel ticket #13951.
La correzione semplifica la gestione dei tunnel e riduce la necessità di modificare manualmente i file di configurazione.
Sul fronte hardware, le build sperimentali per RISC-V sono state ottimizzate per processori con esecuzione out-of-order.
Rimane la compatibilità con la baseline RVA22, sfruttando al contempo i miglioramenti disponibili con RVA23.
Si tratta di un'evoluzione interessante per il supporto alle architetture emergenti, pur restando nell'ambito delle build sperimentali.
Più visibilità con Observium e Zabbix
Il monitoraggio riceve alcuni miglioramenti mirati:
- Observium Agent può ora segnalare lo stato del server web Apache.
- Zabbix mette a disposizione metriche per Knot Resolver.
Queste integrazioni aiutano gli amministratori a osservare il comportamento dei servizi e a individuare più rapidamente eventuali anomalie.
La visibilità operativa è infatti una componente essenziale della sicurezza: non basta prevenire gli incidenti, occorre anche disporre di informazioni utili per diagnosticarli e comprenderne le cause.
È stata inoltre risolta un'anomalia di Avahi che poteva provocare un blocco durante lo spegnimento quando il demone non era in esecuzione, a causa di un errore non gestito.
Numerosi pacchetti aggiornati
La release comprende aggiornamenti per numerosi componenti del sistema operativo e dei componenti aggiuntivi.
Tra i principali:
|
Componente |
Versione |
|
Apache |
2.4.68 |
|
BIND |
9.20.24 |
|
cURL |
8.21.0 |
|
Knot |
3.5.6 |
|
Knot Resolver |
6.4.2 |
Sono inclusi anche aggiornamenti per rsync, FFmpeg, dnsdist, tshark e numerose altre librerie e utility.
L'aggiornamento coordinato dei pacchetti contribuisce a mantenere la piattaforma allineata all'evoluzione dei rispettivi progetti e alle correzioni da essi introdotte.
Cosa verificare dopo l'aggiornamento
Negli ambienti di produzione è consigliabile pianificare l'installazione e verificare i servizi critici al termine dell'intervento.
In particolare:
- DNS e VPN: verificare la risoluzione dei nomi da client collegati tramite IPsec, WireGuard e OpenVPN.
- Connettività: controllare tunnel, rotte e accesso ai servizi interni.
- WireGuard: verificare l'importazione dei file contenenti più sottoreti.
- Monitoraggio: accertarsi che Observium e Zabbix raccolgano correttamente le informazioni previste.
Questi controlli consentono di confermare il corretto funzionamento dei servizi più importanti per la propria infrastruttura.
Le prossime novità: monitoraggio e reportistica
Il team di IPFire ha anticipato un importante aggiornamento dedicato al monitoraggio e alla reportistica, pensato per offrire una visione più chiara dell'attività del firewall e del comportamento della rete.
Per chi gestisce infrastrutture complesse, una maggiore visibilità può tradursi in diagnosi più rapide, migliore comprensione del traffico e individuazione tempestiva delle anomalie. Ulteriori dettagli saranno comunicati nelle prossime versioni.
Conclusioni
IPFire 2.29 Core Update 204 è un aggiornamento che punta su affidabilità, sicurezza e miglioramento continuo. La correzione di Knot Resolver è particolarmente significativa per chi utilizza le VPN, mentre gli aggiornamenti del kernel, dei pacchetti e degli strumenti di monitoraggio consolidano la piattaforma.
Per maggiori dettagli potete visitare il sito ufficiale al seguente link.
Per poter scaricare l'aggiornamento a questo link
Ehi, appassionato di tecnologia! Sei pronto a dare una svolta alla tua carriera con la certificazione IPFire?
È un’opportunità imperdibile! Se sei interessato, contatta il fantastico staff di IPFire Italia.
Per ottenere la certificazione, dovrai sostenere un esame online, e una volta superato, riceverai il tuo attestato direttamente da noi.
Vuoi unirti alla nostra squadra? Non essere timido! Scrivici attraverso il modulo che trovi qui e assicurati di lasciare un recapito telefonico per poterti ricontattare.
E non dimenticare: puoi anche supportare il progetto IPFire Italia con un piccolo contributo economico tramite PayPal. Ogni aiuto conta!
|
Sostieni IPFire Italia |
Sostieni IPFire Italia tramite bonifico
|
Merchandising di IPFire Italia
|